
L'essentiel à retenir :
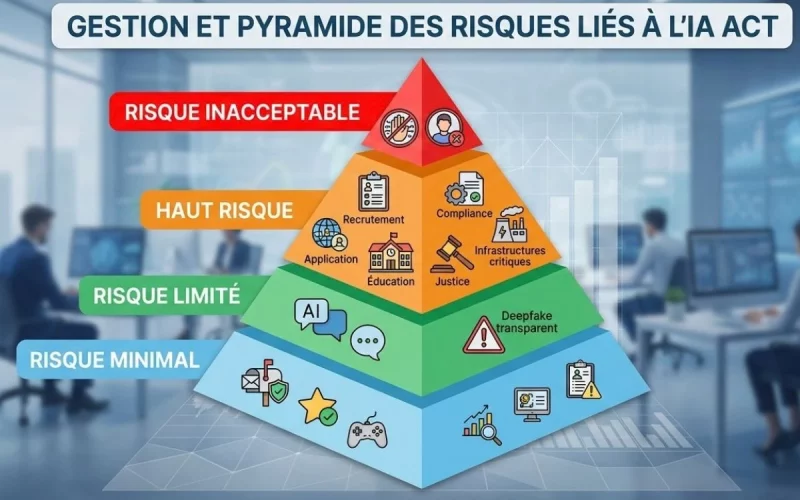
- L'AI Act classe les systèmes d'IA en 4 niveaux de risque selon leur finalité et leur impact sur les personnes, pas selon la technologie utilisée.
- Risque inacceptable (pratiques interdites) : manipulation trompeuse, notation sociale, certains usages de biométrie : sanctions jusqu'à 35 millions d'euros ou 7 % du chiffre d'affaires mondial.
- Haut risque : systèmes utilisés dans l'emploi, l'éducation, la justice, les infrastructures critiques, etc. Obligations strictes de documentation, gestion des risques et évaluation de conformité.
- Risque limité : obligations de transparence (chatbots, deepfakes) pour informer les utilisateurs qu'ils interagissent avec une IA ou un contenu généré.
- Risque minimal : la majorité des usages courants (antispam, recommandations), peu encadrés mais toujours soumis au RGPD et autres droits existants.
- Point de départ pour une entreprise : inventorier ses usages d'IA, les classer, documenter et adapter la gouvernance au niveau de risque identifié.
Avec l’AI Act, toutes les utilisations de l’intelligence artificielle ne sont pas traitées de la même façon. Un système employé pour rédiger un texte marketing n’appelle pas les mêmes précautions qu’un outil utilisé pour présélectionner des candidats. Toute la logique du règlement repose sur cette différence.
Pour une entreprise, le premier travail consiste donc à recenser ses usages de l’IA, mesurer leurs effets et identifier leur niveau de risque.
Qu’est-ce que la pyramide des risques de l’AI Act européen ?
L’AI Act, une réglementation européenne pionnière en matière d’intelligence artificielle
L’AI Act, ou règlement européen 2024/1689, instaure un cadre juridique consacré à l’intelligence artificielle dans l’Union européenne. Sa particularité tient à son approche fondée sur les risques. Les obligations varient selon l’usage du système et les conséquences qu’il est susceptible d’avoir sur les personnes. Pour une vue d’ensemble du texte, Eterra propose une présentation de la loi européenne sur l’intelligence artificielle.
La logique de classification par niveau de risque
La technologie employée ne suffit pas à déterminer le niveau de risque. Ce sont surtout la finalité du système, son contexte d’utilisation et son impact sur les droits des personnes qui comptent. Par exemple, un assistant conversationnel chargé de répondre à des questions clients n’est pas évalué comme un système qui intervient dans une décision de recrutement.
Les quatre catégories de la pyramide des risques
L’AI Act distingue quatre grands niveaux.
- Au sommet figurent les pratiques à risque inacceptable, qui sont interdites.
- Viennent ensuite les systèmes à haut risque, soumis aux règles les plus strictes.
- Les systèmes à risque limité doivent surtout respecter des obligations de transparence.
- Les usages à risque minimal restent, eux, beaucoup moins encadrés par le règlement.
Une fois cette logique comprise, il devient plus simple d’examiner ce que recouvre chaque niveau de la pyramide.
Risque inacceptable : les pratiques d’IA interdites par l’AI Act
Définition et périmètre du risque inacceptable
Cette catégorie rassemble des pratiques jugées incompatibles avec la sécurité, la dignité ou les droits fondamentaux. Huit interdictions sont déjà applicables. Une neuvième, concernant certains contenus sexuellement explicites et les contenus d’abus sexuels sur enfants, doit entrer en vigueur en décembre 2026.
Votre entreprise utilise-t-elle un système d'IA à risque inacceptable sans le savoir ?
Exemples de systèmes d’IA à risque inacceptable
Parmi les pratiques interdites figurent notamment la manipulation subliminale ou trompeuse susceptible de causer un préjudice, l’exploitation de vulnérabilités liées à l’âge, au handicap ou à la situation sociale, ainsi que la notation sociale fondée sur le comportement ou certaines caractéristiques personnelles.
L’AI Act interdit également certaines utilisations de la biométrie et de la reconnaissance des émotions, notamment dans le cadre professionnel ou éducatif.
Sanctions en cas de non-respect de l’interdiction
Les pratiques interdites sont associées aux sanctions les plus lourdes prévues par le règlement. Elles peuvent atteindre 35 millions d’euros ou 7 % du chiffre d’affaires annuel mondial, selon le plafond applicable. Un cabinet d’experts IA Act peut aider à qualifier ces pratiques en amont et à sécuriser les usages avant tout risque de sanction.
Juste en dessous des pratiques interdites se trouve la catégorie des systèmes à haut risque.
Haut risque : les systèmes d’IA soumis aux obligations les plus strictes
Qu’est-ce qu’un système d’IA à haut risque ?
Un système peut être classé à haut risque lorsqu’il est intégré à un produit déjà soumis à une réglementation sectorielle ou lorsqu’il entre dans l’un des usages recensés par l’annexe III de l’AI Act.
Liste des domaines d’application à haut risque
L’annexe III vise plusieurs secteurs sensibles, parmi lesquels :
- la biométrie
- les infrastructures critiques
- l’éducation
- l’emploi
- les services essentiels
- le maintien de l’ordre
- la migration
- la justice
- certains processus démocratiques
Obligations de conformité pour les fournisseurs et utilisateurs
Le fournisseur doit organiser la gestion des risques pendant tout le cycle de vie du système. Il documente notamment les données d’entraînement, de validation et de test, leur représentativité, les biais identifiés, la précision du modèle, sa robustesse et sa cybersécurité.
Le déployeur conserve lui aussi des responsabilités. Il suit les instructions fournies, organise la surveillance humaine, garde les journaux nécessaires et signale les incidents.
Évaluation de la conformité et certification
Avant sa mise sur le marché ou sa mise en service, le fournisseur réalise l’évaluation de conformité prévue pour le système concerné.
Lorsqu’un usage mentionné à l’annexe III est finalement considéré comme ne relevant pas du haut risque, cette décision doit être argumentée et documentée.
D’autres systèmes appellent une surveillance plus légère. C’est notamment le cas de ceux classés à risque limité.
Votre système d'IA entre-t-il dans le champ des obligations à haut risque ?
Risque limité : les obligations de transparence pour l’IA
Caractéristiques des systèmes à risque limité
Le risque limité concerne notamment des systèmes capables de créer une confusion sur la nature de l’interaction ou du contenu proposé sans pour autant entrer dans la catégorie du haut risque.
Exigences de transparence et d’information des utilisateurs
Lorsqu’une personne échange avec un système d’IA, elle doit être informée de cette situation lorsque cela n’est pas déjà évident dans le contexte.
Le règlement prévoit également des règles d’information pour certains contenus artificiellement générés ou manipulés.
Cas pratiques : chatbots, deepfakes et contenus générés par IA
Un chatbot de support doit ainsi signaler son caractère automatisé. Les deepfakes, qu’il s’agisse d’images, de vidéos ou de contenus audio créés ou modifiés par IA, doivent également être signalés dans les situations prévues par le règlement.
Une grande partie des usages courants de l’intelligence artificielle reste toutefois classée au niveau inférieur de la pyramide.
Risque minimal : la catégorie la moins contraignante de l’AI Act
L’AI literacy impose aux organisations de former salariés et prestataires à comprendre les limites de l’IA, vérifier ses résultats, protéger les données et remonter les doutes. L’AI Act exige des mesures proportionnées aux usages et risques. Une gouvernance solide repose sur la cartographie des outils, des règles internes, des responsabilités, des formations tracées et des revues régulières.
Définition et exemples de systèmes à risque minimal
Un filtre antispam, un moteur de recommandation de produits, certains jeux vidéo ou un correcteur utilisé en interne relèvent généralement du risque minimal.
Code de bonnes pratiques et conformité volontaire
Même lorsque les obligations sont faibles, conserver quelques informations de base reste utile. La finalité du système, son fournisseur, les données utilisées et le responsable interne peuvent être consignés dans un registre simple.
Cette trace facilite les réexamens lorsqu’un système évolue ou commence à être utilisé pour une nouvelle fonction.
Pourquoi adopter une approche proactive même pour les risques minimaux
Risque minimal ne signifie pas absence de droit applicable. Le RGPD, le droit de la consommation, le droit d’auteur, la sécurité des produits ou encore les engagements contractuels peuvent continuer à encadrer l’usage concerné.
Reste alors à traduire cette pyramide en méthode de travail pour classer les systèmes réellement utilisés dans l’entreprise.
Comment classifier votre système d’IA dans la pyramide des risques ?
Méthodologie d’évaluation du niveau de risque
Le point de départ est un inventaire complet, y compris des solutions SaaS et des modèles externes déjà adoptés par les équipes. Pour cadrer cette étape, le guide pour être en conformité avec l’IA Act d’Eterra détaille la démarche à suivre.
Pour chaque usage, il faut décrire la finalité du système, les personnes qui l’utilisent ou en subissent les effets, les données traitées, le secteur concerné et la présence éventuelle d’un cas interdit ou mentionné dans l’annexe III.
Critères de classification : usage, secteur et impact sur les droits fondamentaux
L’analyse doit porter sur l’autonomie laissée au système, sa place dans la prise de décision humaine et les conséquences possibles pour les personnes, notamment dans l’emploi, la santé, la justice ou l’accès à des services essentiels.
Une modification de la finalité, des données, du modèle ou du contexte de déploiement peut suffire à modifier le classement.
Outils et ressources pour l’auto-évaluation
Un registre des systèmes d’IA, une fiche de classification et une matrice de risque offrent déjà une base de travail solide.
Les modèles d’IA à usage général, ou GPAI, suivent par ailleurs un régime particulier. Depuis juillet 2025, des lignes directrices, un code de bonnes pratiques GPAI et un modèle de résumé public des données d’entraînement complètent ce cadre. Le décryptage du digital omnibus proposé par Eterra revient en détail sur ces évolutions récentes.
Une fois les systèmes classés, l’enjeu consiste à transformer cette analyse en règles de gouvernance réellement appliquées.
Mise en conformité avec l’AI Act : gouvernance et gestion des risques
Structurer une gouvernance de l’IA proportionnée au niveau de risque
La gouvernance commence par une répartition claire des responsabilités entre les métiers, l’informatique, le juridique et la direction. Un référent IA peut coordonner ce travail et suivre l’évolution des usages.
Des experts en gouvernance d’entreprise peuvent accompagner cette répartition des rôles et la formalisation des procédures.
Documentation et traçabilité : exigences par catégorie de risque
Le registre des systèmes, l’analyse de classification, les notices, les journaux, les contrats fournisseurs et les procédures de gestion des incidents constituent le socle documentaire.
Pour les systèmes à haut risque, cette documentation suit tout le cycle de vie. Elle doit rester suffisamment précise pour démontrer les choix effectués sans exposer inutilement des informations couvertes par le secret des affaires.
Formation des équipes et sensibilisation aux obligations réglementaires
Les salariés qui configurent, utilisent ou valident les résultats d’un système doivent connaître ses limites, les règles relatives aux données et les situations qui exigent une intervention humaine.
Une procédure écrite ne protège pas l’entreprise si personne ne sait comment l’appliquer. La formation doit donc rester liée aux usages concrets rencontrés par chaque équipe.
Le rôle des experts en conformité dans la sécurisation de votre trajectoire IA
Faire appel à un cabinet d’experts IA Act aide à qualifier les systèmes, revoir les contrats fournisseurs et préparer les éléments de preuve attendus en cas de contrôle.
L’expertise Eterra associe gouvernance, conformité réglementaire et accompagnement de projets européens. L’objectif est de construire un dispositif proportionné aux usages réellement présents dans l’organisation, sans alourdir inutilement les processus.
Pour approfondir le sujet, Eterra propose également un guide pour être en conformité avec l’IA Act, une présentation de la loi européenne sur l’intelligence artificielle ainsi qu’un décryptage du digital omnibus.
Les essentiels à retenir sur les risques liés à l’IA
L’AI Act classe les usages d’intelligence artificielle selon leur finalité, leur contexte et leurs effets sur les droits. Il interdit huit pratiques, impose une conformité stricte aux systèmes à haut risque, puis des règles de transparence aux chatbots et deepfakes. Les entreprises doivent inventorier chaque outil, justifier son classement, former leurs équipes et actualiser l’analyse après toute évolution d’usage.
VOS QUESTIONS
FAQ - Questions fréquentes sur la pyramide des risques de l’AI Act
Avant de nous contacter, vous vous posez peut-être ces questions. Voici des réponses directes de nos consultants seniors.
—
Quand l’AI Act entre-t-il en vigueur en Europe ?
Les premières interdictions sont en vigueur depuis février 2025, tandis que les obligations concernant les GPAI s’appliquent depuis août 2025. Les règles de transparence sont prévues en août 2026 et les principales obligations relatives aux systèmes à haut risque sont annoncées pour le 2 décembre 2027.
Un système d’IA peut-il changer de catégorie de risque ?
Oui. Une évolution de son usage, de ses données, de ses utilisateurs ou de son rôle dans une décision peut modifier son classement. Un assistant initialement utilisé pour rédiger des documents internes peut par exemple changer de statut s’il intervient ensuite dans le tri de candidatures.
Quelles sont les sanctions en cas de non-conformité à l’AI Act ?
Les sanctions varient selon la nature du manquement et le rôle de l’organisation concernée. Les pratiques interdites sont associées au plafond le plus élevé, soit 35 millions d’euros ou 7 % du chiffre d’affaires annuel mondial. D’autres infractions relèvent de seuils différents.
Les PME sont-elles concernées par la pyramide des risques de l’AI Act ?
Oui. Une PME qui développe, achète ou utilise un système d’IA dans l’Union européenne peut être concernée par le règlement. Lorsqu’elle utilise une solution développée par un fournisseur externe, elle conserve des obligations liées à son propre rôle de déployeur.
La pyramide des risques sert surtout à mettre les priorités dans le bon ordre. Les entreprises ont intérêt à commencer par inventorier leurs systèmes, qualifier chaque usage et conserver les éléments qui justifient leur analyse. Les pratiques interdites et les systèmes à haut risque doivent naturellement recevoir l’attention la plus forte.
Pour organiser cette cartographie et construire une gouvernance adaptée, l’équipe Eterra accompagne les organisations depuis l’identification des usages jusqu’au suivi opérationnel.